통념: 냉장고 해킹은 첨단 기술이 필요하다?
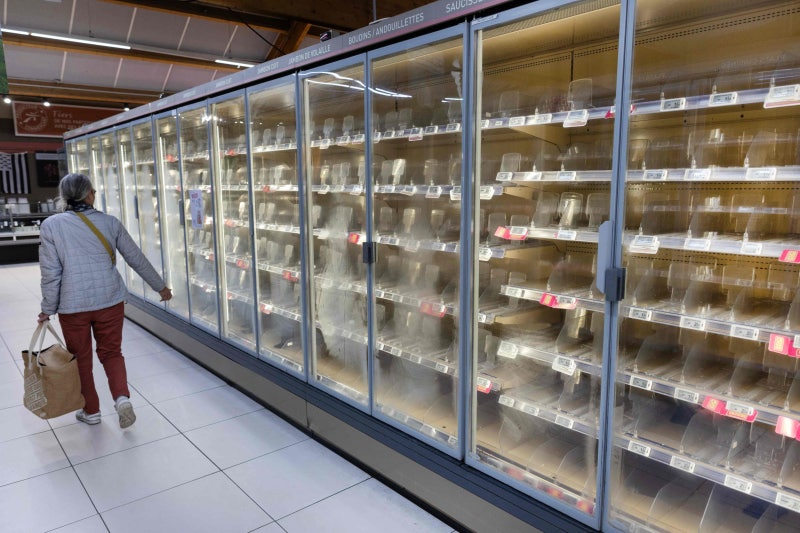
프랑스 대형마트 700여 곳의 냉장·냉동 설비를 겨냥한 공격은 이 통념에 의문을 던진다. 프랑스 국가사이버보안청(ANSSI) 청장은 21일 상원 청문회에서 공격이 기본적인 보안 허점을 악용했으며, 복잡한 소프트웨어 취약점 없이도 가능했다고 밝혔다.
뉴스에 따르면 설비 제어장치가 인터넷에 직접 연결돼 있었고 취약한 비밀번호가 사용됐다. 공격자는 원격 제어 시스템에 침입해 자동 성에 제거 기능을 강제로 작동시켰다. 일부 설비 온도는 섭씨 50도까지 올랐고, 식품 폐기와 일부 점포의 화재로 이어졌다.
맹점: 비밀번호만 바꾸면 충분할까
비밀번호 변경은 필요하지만, 그것만으로 해결된다고 보기는 어렵다. 문제는 장비의 인터넷 연결 상태를 점포가 파악하지 못한 경우가 있었다는 점이다. 관리를 외부 업체에 맡기면 접근 권한, 업데이트 책임, 노후 장비 현황이 여러 주체에 나뉠 수 있다. 뉴스는 보안 업데이트 지원이 끝난 장비도 위험 요인으로 지목한다.
ANSSI는 2014년부터 산업 설비를 인터넷에 직접 노출하지 말라고 권고했지만 현장에서는 지켜지지 않았다. 이는 권고의 존재와 실행 여부가 다를 수 있음을 보여준다. VPN은 인터넷을 통한 원격 접속을 보호된 경로로 제한하는 수단이다. 다만 VPN을 도입해도 취약한 계정이나 업데이트가 끊긴 장비를 그대로 두면 위험이 남는다.
최악의 시나리오에서 잃는 것
이번 사례에서 확인된 피해는 식품 폐기와 일부 점포의 화재다. 르몽드는 피해액이 최대 수천만 유로에 이를 수 있다고 추산했다. 냉장 설비는 상품 보관과 점포 운영에 연결돼 있어, 온도 조작은 단순한 기기 오작동보다 넓은 손실로 번질 가능성이 있다. 다만 뉴스만으로는 공격 경로나 각 점포의 피해 규모를 더 구체적으로 단정할 수 없다.
초기화도 함정이 될 수 있다. 뉴스는 보안 취약점을 해결하지 않고 장비를 초기화하면 다시 해킹당할 수 있다고 지적한다. 재설정 뒤에도 인터넷 노출, 기본 비밀번호, 지원 종료 상태가 남는다면 같은 문제가 반복될 수 있다는 뜻이다.
결론
실무자가 먼저 확인할 것은 냉장고의 모델보다 누가 어디서 제어장치에 접속할 수 있는지다.
- 인터넷에 직접 노출된 관리 시스템이 있는지 확인한다.
- 기본 비밀번호를 바꾸고, 원격 접속은 VPN 등 보호된 경로로 제한한다.
- 업데이트 지원이 끝난 장비와 외부 업체의 관리 책임을 점검한다.
- #프랑스마트
- #냉장설비
- #산업보안
- #VPN
- #사이버보안